01
探索
クローラーが見逃す経路まで、AIは読み取ります
画面を人のように読み、パス・パラメーター・多段階の入力フローをマップにします。
この文脈を後のすべての段階が引き継ぎます。
- ページ・画面の文脈分析
- 多段階フォーム・入力フローの把握

一流ハッカーのノウハウを備えたAIがお客様のサービスを実際にハッキングします。脆弱性を並べるだけでは終わりません。攻撃チェーンから再現検証まで、リアルタイムで展開されます。
 ライブスキャン状況bank.enki.testLIVE
攻撃者はAIで脆弱性を見つけ、侵入から窃取まで自ら進めます。熟練した人材も、長い準備期間も、もう必要ありません。
80〜90%
攻撃のほとんどをAIが自ら実行しました。約30組織を狙った侵害キャンペーンで、人が介入したのはわずか4〜6回です。
出典:2025年11月 · Anthropic 脅威レポート
600台+
熟練度の高くない攻撃者が商用AIだけで、55か国のセキュリティ機器600台以上を掌握しました。AIが攻撃計画とツール作成を代行しました。
出典:2026年2月 · Amazon Threat Intelligence
500万回
自動テストツールが500万回実行しても見逃した16年前からの脆弱性をAIが発見しました。攻撃者が使えば、探索もそれだけ速くなります。
出典:2026年 · Anthropic Project Glasswing
すべての段階が1つの文脈を引き継ぎ、すべてのリクエストはガードレールを通過してから送信されます。その全過程をリアルタイムで見守れます。
クローラーが見逃す経路まで、AIは読み取ります
画面を人のように読み、パス・パラメーター・多段階の入力フローをマップにします。
この文脈を後のすべての段階が引き継ぎます。
既存のDASTが止まるログインが、ここでは出発点です
SSO・MFA・電子証明書のように自動化しにくい認証はHuman-in-the-loopで対応します。
AIは認証済みのセッションを引き継ぎ、ログイン後の画面までスキャンします。
やみくもに撃ち込みません。文脈を読み、正確に狙います
総当たりの代わりに、画面の文脈と業種別のビジネスロジックに合わせたシナリオを設計します。
すべてのリクエストはガードレールを通過してから送信されます。
AIが見ている画面を、そのまま一緒に見られます
スキャン中の画面と攻撃ログがリアルタイムで表示されます。
何が送られ、何が止められたのか、運用中でもすぐに確認できます。
疑わしいものは除き、証明された脆弱性だけを伝えます
追加のエクスプロイトで実際に突破できるか、被害がどこまで広がるかを確認します。
検出の経緯とリクエスト・レスポンスのパケットはエビデンスとして残ります。
直ったかどうかの確認は、クリック1回で済みます
同じ攻撃をそのまま再実行し、対応できたかを確認します。
実行ごとの結果が蓄積され、監査のエビデンスとしてそのまま使えます。
AIスキャンから再検証、履歴管理まで1つのプラットフォームで管理できます。資産別・実行別の記録が蓄積され、セキュリティレベルの変化がひと目でわかります。
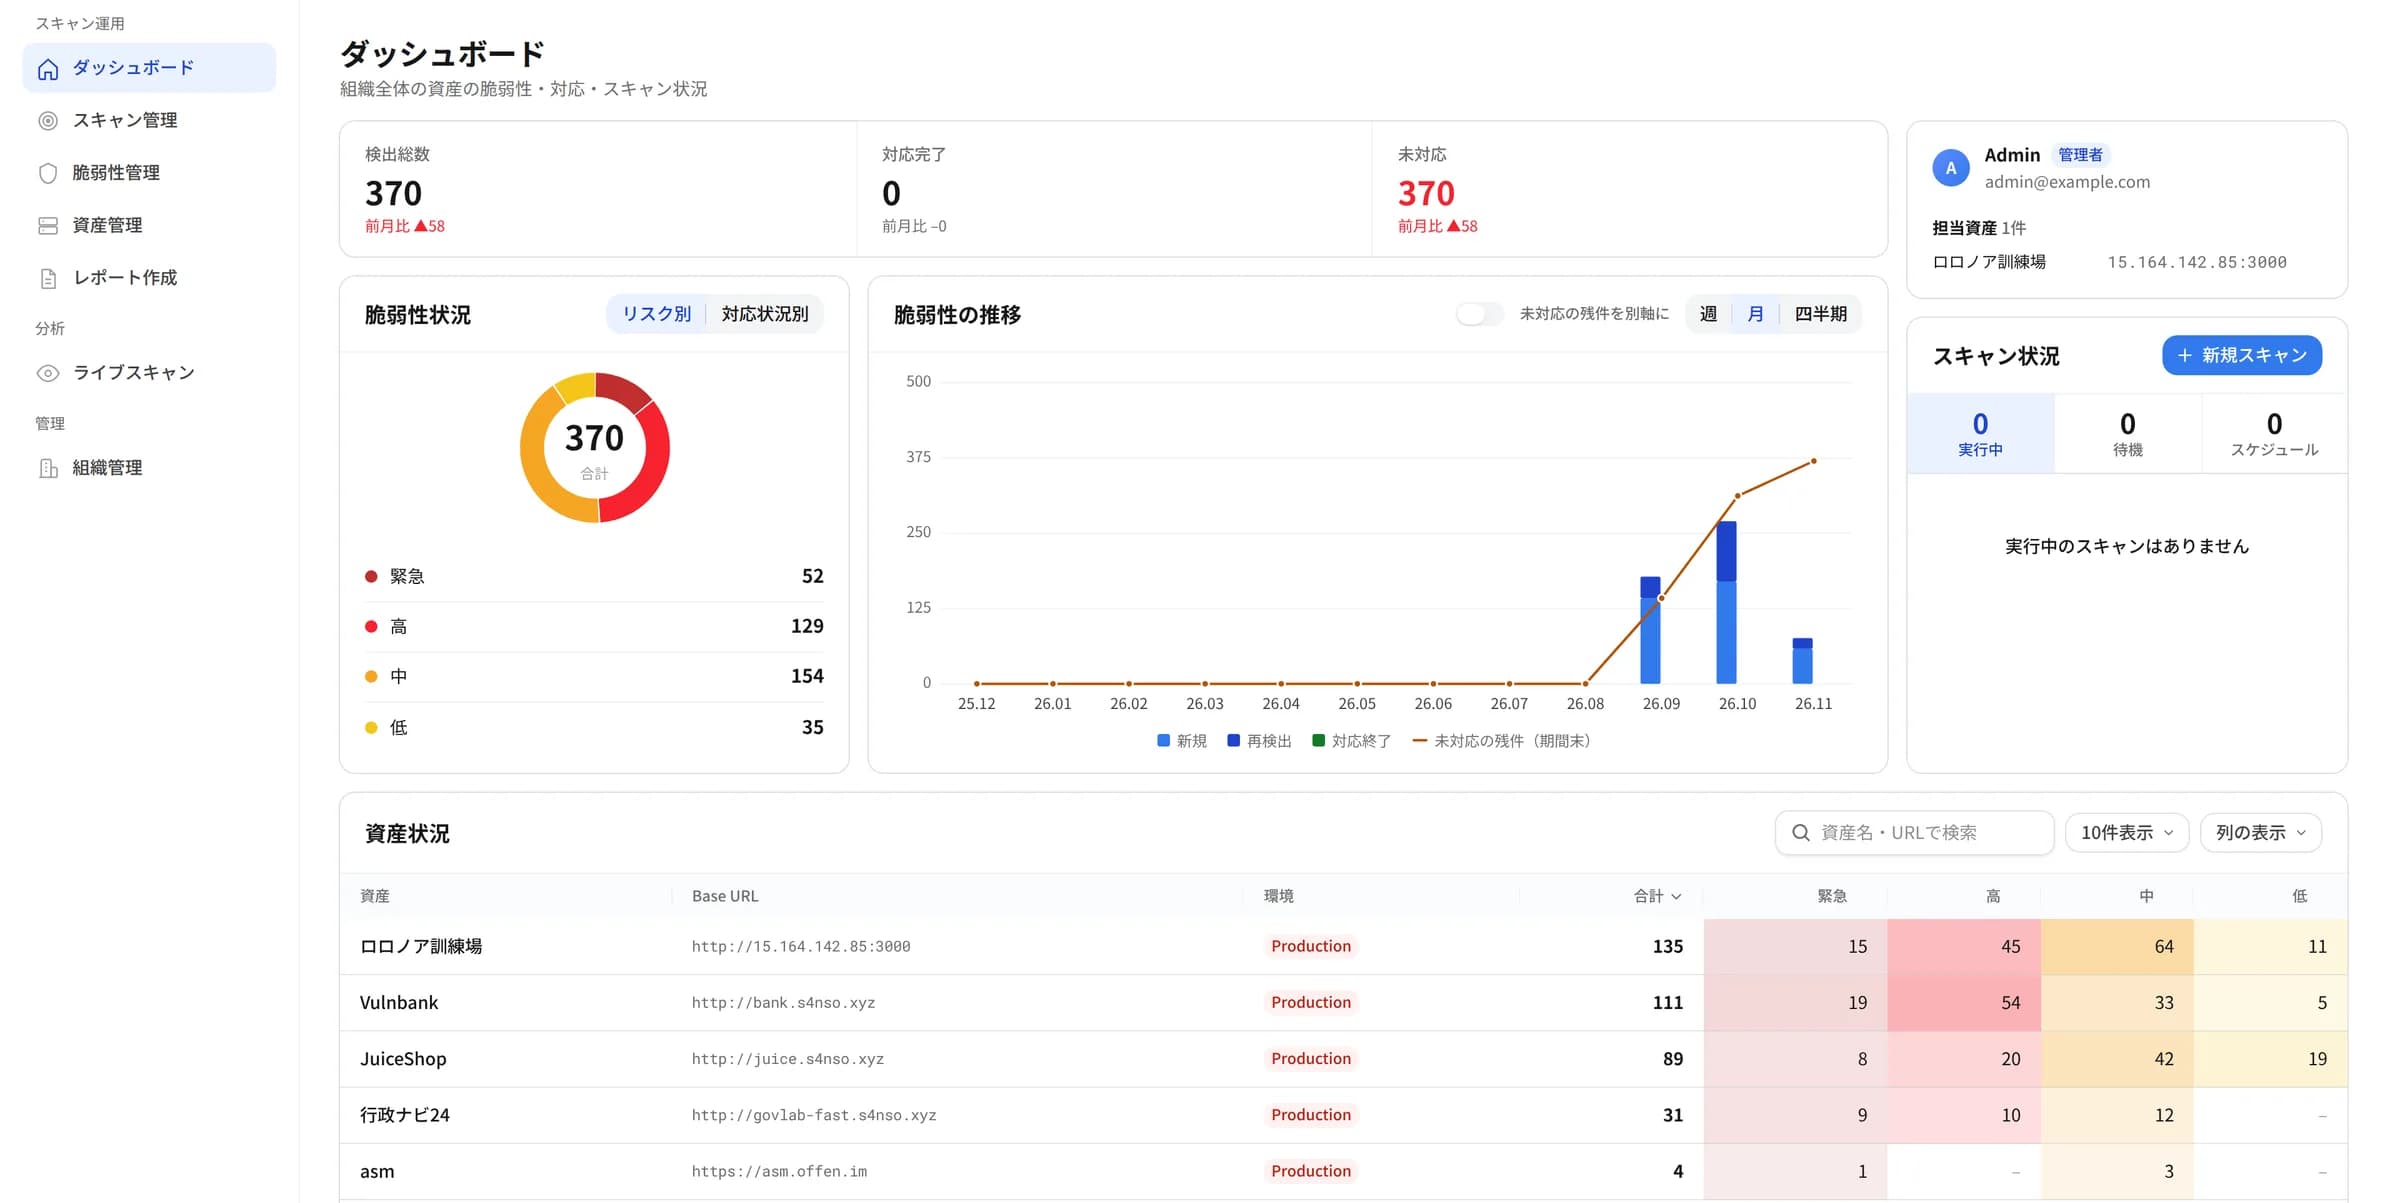
実行中のスキャンから脆弱性の統計、対応状況、実行ごとの推移まで。社内Web資産のセキュリティ状況を1つの画面で把握できます。
検出された脆弱性をリスク・種類別にまとめて確認できます。検出から再検証、対応完了までの履歴が1つのリストに残ります。
実行別・資産別・脆弱性別のレポートがすぐに作成されます。表紙からスキャンの概要、脆弱性の詳細、推奨対策までそのまま提出できます。
3段階のロール、2段階認証、接続IPポリシーでアクセスを制御します。監査ログで操作と責任を追跡します。
ルールベースのDASTは速いものの、ログイン後と結果の検証で止まります。手動のペネトレーションテストは深いものの、Webサービス1つに2日かかります。OFFen AI DASTはAIが攻撃を設計し、エクスプロイトで検証して両方の長所だけを取り入れました。
6〜9時間
Webサービス1つのスキャン時間。手動では約2日かかります。
85%削減
探索、ペイロード生成、検証の自動化で減らしたスキャン工数。
2倍
従来のDASTの平均より多く検出します。正検知率(OWASP Benchmark)
半分
従来のDASTの平均より誤検知が少なくなります。誤検知率(OWASP Benchmark)
※ 自社テスト結果
認証領域
ログイン・多段階フォーム
検出方式
脆弱性かどうかの判断
結果の検証
誤検知を誰が除外するか
安全性
運用中サービスへの副作用
リクエスト量
1回のスキャンのリクエスト数
所要時間
Webサービス1つ
スキャン記録
残るエビデンス
* 自社テスト結果
スキャン結果を基準ごとのチェック項目に合わせて分類します。脆弱性の分析・評価レポートや再検証にそのまま使えます。
公共・基盤施設
技術的脆弱性の分析・評価ガイドのWebチェック項目に合わせて結果を分類します。
金融
電子金融のWeb・API領域のスキャン結果をエビデンスレポートにまとめます。
国際標準
検出した脆弱性をOWASP Top 10の項目にマッピングします。
攻撃を自ら研究してきた記録と、その成果を管理するセキュリティ認証・受賞歴です。
ISO/IEC 27017
クラウドサービスの情報セキュリティ
ISO/IEC 27001
情報セキュリティマネジメントシステム
ISO 9001
品質マネジメントシステム
GS認証
ソフトウェア品質・OFFen v1.0
職務発明補償
優秀企業認証
Inno-Biz AA
技術革新型中小企業
優秀技術企業 T-3
ペネトレーションテスト・脅威インテリジェンス・脆弱性研究技術
SaaSのサブスクリプション、Applianceの納品、マネージドサービスまで導入方式を選べます。
クラウドですぐ使えるサブスクリプション型
クラウド型
インストール不要ですぐに始められます。
AI Assistedペネトレーションテストの委託型
委託型
ペネトレーションテストの専門家とAIハッカーがお客様に合わせたサービスを提供します。
内部ネットワークに設置するサーバー型
設置型
ネットワーク分離環境にも適しています。
はい。すべてのリクエストはガードレールの検証を通過してから送信され、投稿の乱発やアカウント作成のような危険な動作は遮断されます。1回のスキャンのリクエストは約8,000件以下で、スキャンの時間帯やWAF・IPの例外は事前に取り決めます。
はい。スキャン前に開くブラウザーでリアルタイムにログインすると、AIがそのセッションで認証後の画面までスキャンします。SSO・OTP・電子証明書のように自動化しにくい認証も同じ方法で対応します。
資産の規模によって異なりますが、平均で6〜9時間かかります。
導入方式によって異なります。SaaSとManagedは資産数とスキャン回数に、Applianceは納品するサーバーの規模に応じて決まります。詳しいお見積もりはからご依頼ください。
エンドポイントの特定、脆弱性スキャン、レポート生成、再検証にAIを使用しています。