01
탐색
크롤러가 지나친 길까지, AI는 읽어냅니다
화면을 사람처럼 읽고 경로·파라미터·다단계 입력 흐름을 지도로 그립니다.
이 맥락은 이후 모든 단계가 이어받습니다.
- 페이지 · 화면 맥락 분석
- 다단계 폼 · 입력 흐름 파악

최상급 해커들의 노하우를 담은 AI가 당신의 서비스를 직접 해킹합니다.취약점 나열에서 끝나지 않습니다. 공격 체이닝부터 재현 검증까지, 실시간으로 펼쳐집니다.
 라이브 점검 현황bank.enki.testLIVE
공격자는 AI로 취약점을 찾고, 침투부터 탈취까지 스스로 이어갑니다.숙련된 인력도, 긴 준비 시간도 더는 필요하지 않습니다.
80~90%
공격의 대부분을 AI가 직접 수행했습니다.약 30개 조직을 노린 침해 캠페인에서 사람이 개입한 것은 단 4~6회입니다.
출처: 2025.11 · Anthropic 위협 보고서
600대+
숙련도가 높지 않은 공격자가 상용 AI만으로 55개국 보안 장비 600대 이상을 장악했습니다.AI가 공격 계획과 도구 제작을 대신했습니다.
출처: 2026.02 · Amazon Threat Intelligence
500만 번
자동화 테스트 도구가 500만 번 실행하고도 놓친 16년 된 취약점을 AI가 찾아냈습니다.공격자가 쓰면 그만큼 빨리 찾습니다.
출처: 2026 · Anthropic Project Glasswing
모든 단계가 하나의 맥락을 이어받고, 모든 요청은 가드레일을 통과해야만 나갑니다.그 전 과정을 실시간으로 지켜볼 수 있습니다.
크롤러가 지나친 길까지, AI는 읽어냅니다
화면을 사람처럼 읽고 경로·파라미터·다단계 입력 흐름을 지도로 그립니다.
이 맥락은 이후 모든 단계가 이어받습니다.
기존 DAST가 멈추는 로그인, 여기서는 출발점입니다
SSO·MFA·공동인증서·금융인증서처럼 자동화하기 어려운 인증은 Human-in-the-loop로.
AI는 인증된 세션을 이어받아 로그인 뒤 화면까지 점검합니다.
무작정 쏟아붓지 않습니다.맥락을 읽고 정확히 겨눕니다
전수 대입 대신 화면 맥락과 업종별 비즈니스 로직에 맞춘 시나리오를 설계합니다.
모든 요청은 가드레일을 통과해야만 나갑니다.
AI가 보는 화면을, 그대로 함께 봅니다
점검 중인 화면과 공격 로그가 실시간으로 펼쳐집니다.
무엇이 나가고 무엇이 막혔는지, 운영 중에도 바로 확인합니다.
의심은 걸러내고, 증명된 취약점만 전합니다
추가 Exploit으로 실제로 뚫리는지, 어디까지 피해가 번지는지 확인합니다.
탐지 경위와 요청·응답 패킷은 증적으로 남습니다.
고쳤는지 확인하는 일, 클릭 한 번이면 됩니다
같은 공격을 그대로 다시 실행해 조치 여부를 확인합니다.
회차별 결과가 쌓여 심사 증적으로 바로 쓸 수 있습니다.
AI 점검부터 이행 점검, 이력 관리까지 단일 플랫폼으로 관리하세요.자산별·회차별 기록이 쌓여, 보안 수준의 변화가 한눈에 보입니다.
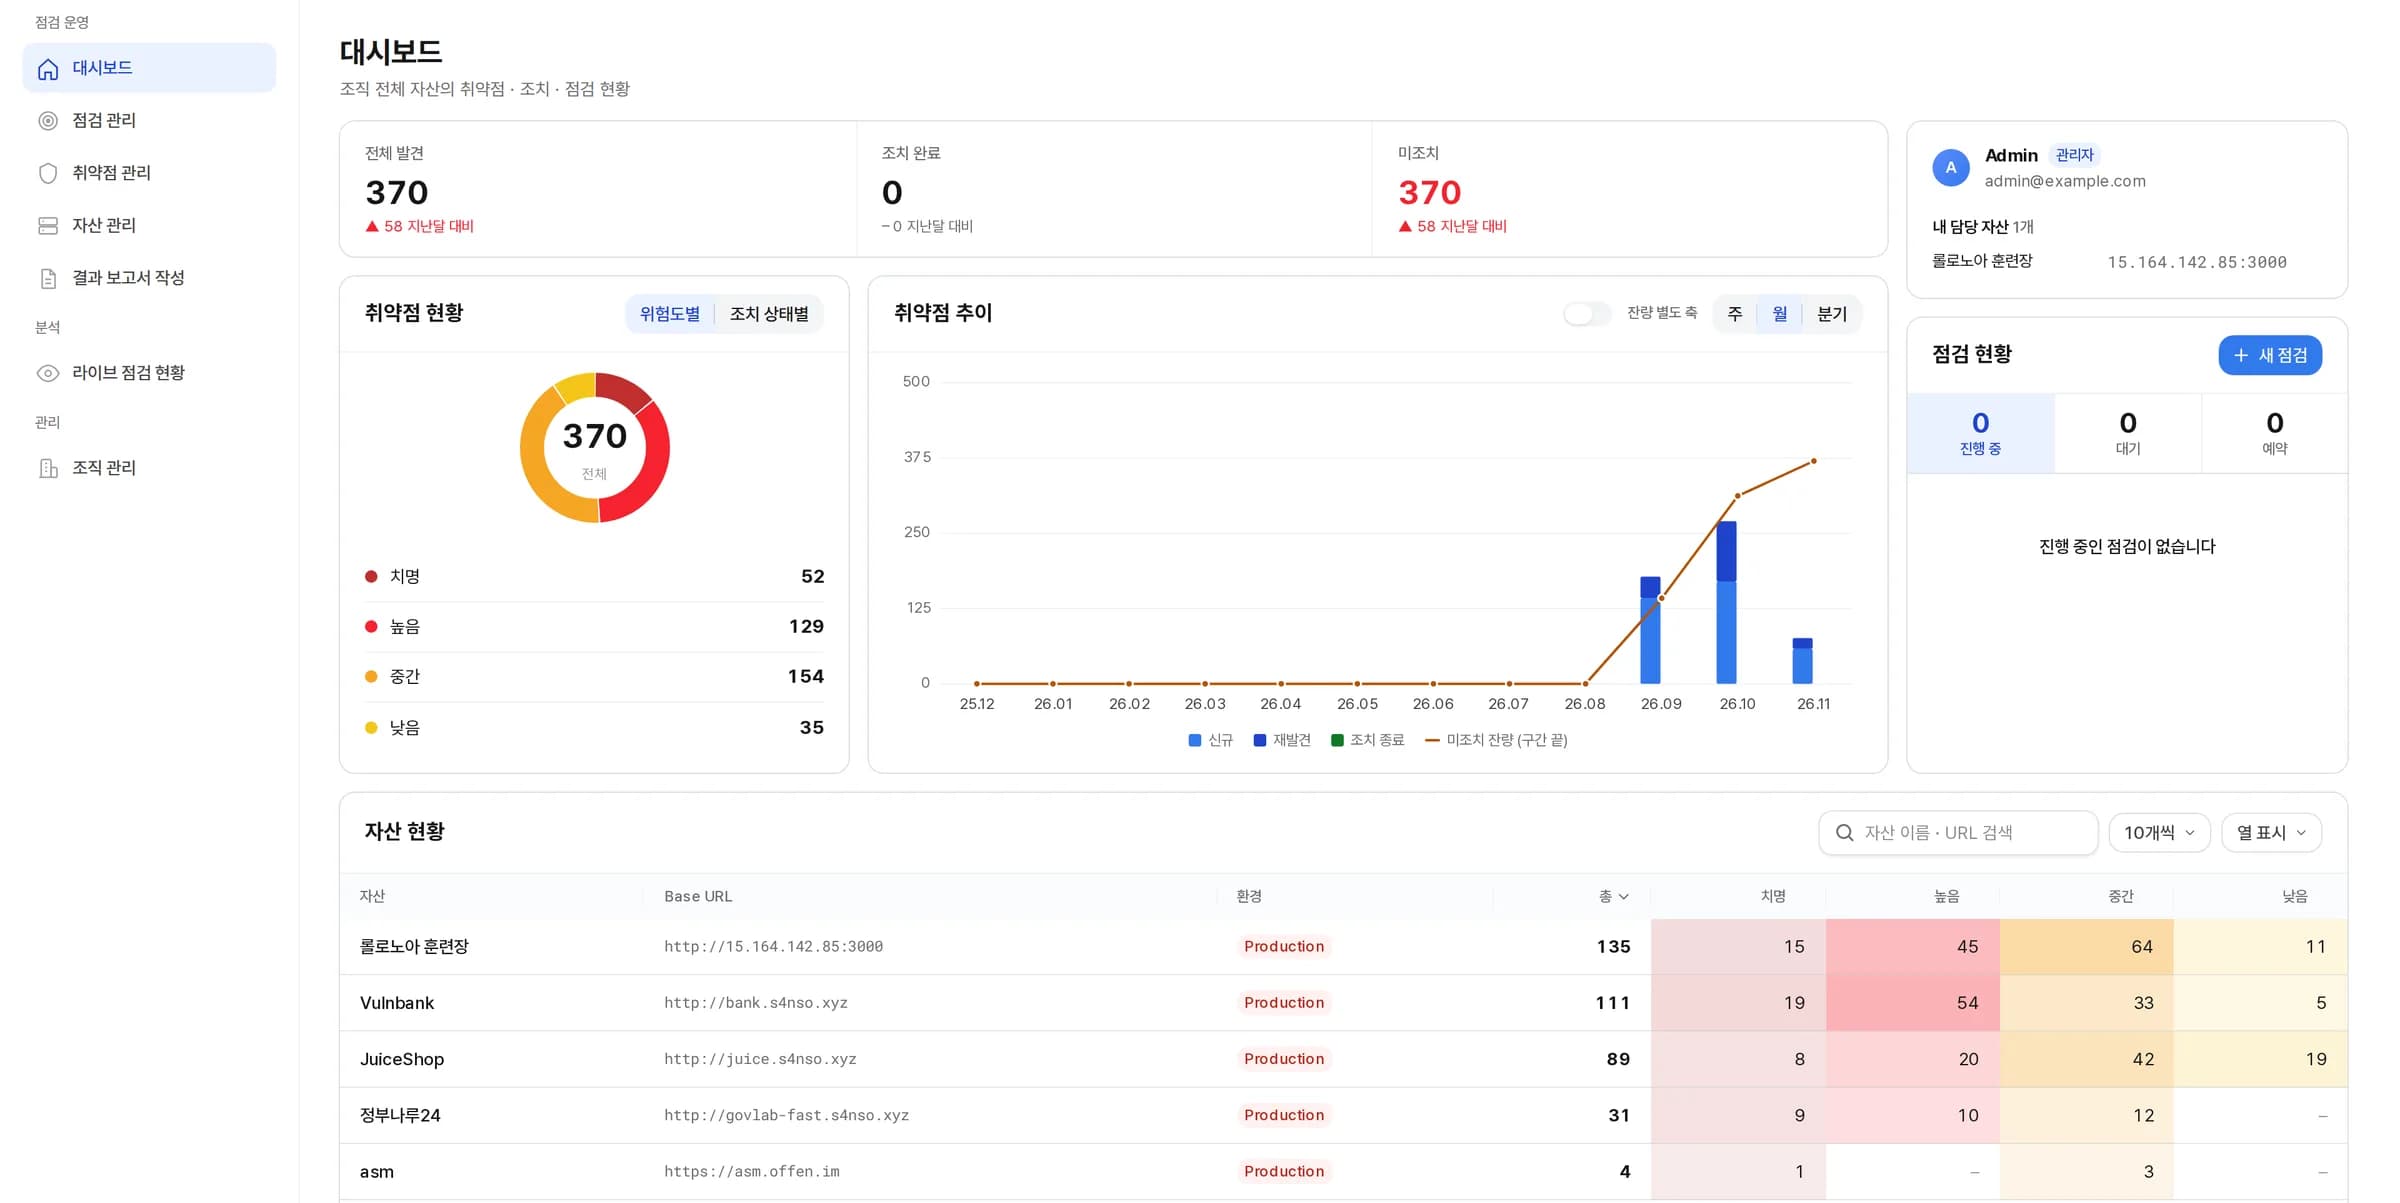
진행 중인 점검부터 취약점 통계, 조치 현황, 회차별 추이까지.사내 웹 자산의 보안 상태를 한 화면에서 파악합니다.
발견된 취약점을 위험도·유형별로 모아 봅니다.발견부터 이행 점검, 조치 완료까지의 이력이 한 목록에 남습니다.
회차별·자산별·취약점별 보고서가 바로 만들어집니다.표지부터 점검 요약, 취약점 상세, 조치 권고까지 그대로 제출할 수 있습니다.
3단계 역할, 2단계 인증, 접속 IP 정책으로 접근을 통제합니다.감사 로그로 행위와 책임을 추적합니다.
룰 기반 DAST는 빠르지만 로그인 뒤와 결과 검증에서 멈춥니다.수동 모의해킹은 깊지만 웹 서비스 하나에 이틀이 걸립니다.OFFen AI DAST는 AI가 공격을 설계하고 Exploit으로 검증해, 두 방식의 장점만 가져왔습니다.
6~9시간
웹 서비스 하나를 점검하는 시간.수동 점검은 약 2일이 걸립니다.
85% 절감
탐색, 페이로드 생성, 검증을 자동화해 줄인 점검 공수.
2배
기존 DAST 평균보다 더 많이 찾아냅니다.정탐률, OWASP Benchmark 기준.
절반
기존 DAST 평균보다 오탐이 적습니다.오탐률, OWASP Benchmark 기준.
※ 자사 테스트 결과
인증 구간
로그인 · 다단계 폼
탐지 방식
취약 여부 판단
결과 검증
오탐을 누가 걸러내나
안전성
운영 서비스 부작용
요청 트래픽
점검 1회 요청 수
소요 시간
웹 서비스 1개
점검 기록
남는 증적
* 자사 테스트 결과
스캔 결과를 기준별 점검 항목에 맞춰 분류합니다.취약점 분석·평가 보고서와 이행 점검에 그대로 쓸 수 있습니다.
공공 · 기반시설
기술적 취약점 분석·평가 가이드의 웹 점검 항목에 맞춰 결과를 분류합니다.
금융
전자금융 서비스의 웹 · API 구간 점검 결과를 증적 보고서로 정리합니다.
국제 표준
발견한 취약점을 OWASP Top 10 항목에 매핑합니다.
공격을 직접 연구해 온 기록과, 그 결과를 관리하는 보안 인증 · 수상 내역입니다.
ISO/IEC 27017
클라우드 정보보안 경영시스템
ISO/IEC 27001
정보보호 경영시스템
ISO 9001
품질경영시스템
GS 인증
소프트웨어 품질 · OFFen v1.0
직무발명보상
우수기업 인증
Inno-Biz AA
기술혁신형 중소기업
우수기술기업 T-3
침투테스트 · 위협인텔리전스 · 취약점연구기술
SaaS 구독, Appliance 납품, 관리형 서비스까지 도입 방식을 선택할 수 있습니다.
클라우드로 바로 사용하는 구독형
구독형
별도 설치 없이 바로 시작합니다.
AI Assisted 모의해킹 위탁형
위탁형
모의해킹 전문가와 AI 해커의 맞춤형 서비스를 제공합니다.
내부망에 설치하는 서버형
설치형
망분리 환경에도 적합합니다.
네. 모든 요청은 가드레일 검증을 통과해야만 전송되며, 게시물 도배나 계정 생성 같은 위험 동작은 차단됩니다.점검 한 번의 요청은 약 8,000건 이하이고, 점검 시간대와 WAF·IP 예외는 사전에 함께 정합니다.
네. 점검 전에 열리는 브라우저에서 실시간으로 로그인하면, AI가 그 세션으로 인증 후 화면까지 점검합니다.SSO·OTP·공동인증서·금융인증서처럼 자동화하기 어려운 인증도 같은 방식으로 지원합니다.
자산 규모에 따라 다르지만, 평균 6~9시간이 걸립니다.
도입 방식에 따라 다릅니다.SaaS와 Managed는 자산 수와 점검 횟수에, Appliance는 납품하는 서버 규모에 따라 책정됩니다.자세한 견적은 로 요청해 주세요.
엔드포인트 식별, 취약점 점검, 보고서 생성, 이행 점검에 AI를 사용합니다.